

Экран доступен сотруднику, которому администратор разрешил Управление ключами API.
Открытие API-ключей
В левом меню откройте Настройки и в группе Доступ нажмите API-ключи. Кнопки в одной строке с заголовком API-ключи.Колонки таблицы
Двойной щелчок и карандаш открывают окно API-ключ. В строке доступна корзина.
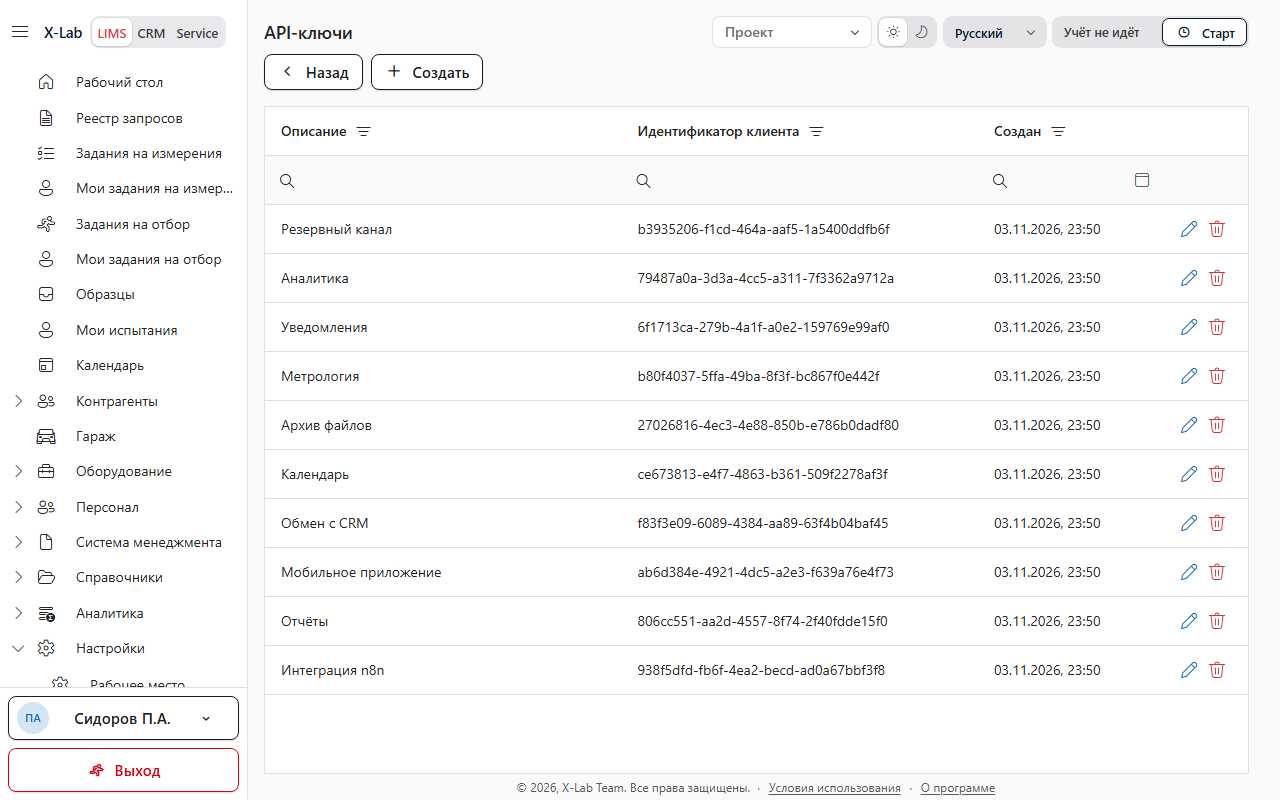
Колонки Описание, Идентификатор клиента и Создан.
Создание ключа
Нажмите Создать. Программа создаёт ключ и открывает окно API-ключ. В окне сразу после создания три поля. Идентификатор клиента только для чтения. Секрет клиента тоже только для чтения, справа у него кнопка Копировать секрет. В Описание укажите, какая система будет использовать ключ, например Вымышленная система «Лаборатория-Пример». Это только пояснение в списке ключей и не включает отдельную интеграцию. Скопируйте секрет, пока окно открыто. После Сохранить поле секрета больше не показывается. Уже сохранённый ключ открывается без секрета: остаётся описание. Внизу окна кнопки Сохранить и Закрыть. Если описание изменено и окно закрывают, программа открывает окно Подтверждение с текстом «Есть несохранённые изменения. Закрыть без сохранения?». Да закрывает окно и отбрасывает правку описания. Нет оставляет окно открытым. Сам ключ к этому моменту уже создан.Копирование секрета
Нажмите Копировать секрет.Программа отображает сообщение «Секрет скопирован.».
Если копировать нечего, программа отображает сообщение «Нечего копировать.».
Сохранение описания
Нажмите Сохранить.Программа отображает сообщение «API-ключ сохранён.».
Использование ключа для входа в API
Идентификатор и секрет клиента нужны, чтобы получить токен доступа. Секрет клиента не является токеном и не передаётся в запросах к данным. Сначала программа получает токен методом OAuth 2.0 client_credentials, затем отправляет его в заголовкеAuthorization: Bearer.
Запрос токена отправляйте на рабочий API: https://api.x-lab.pro/token.
Тело запроса имеет тип application/x-www-form-urlencoded и содержит grant_type=client_credentials, client_id и client_secret. Успешный ответ содержит access_token, token_type и expires_in. Обновить такой токен через /refresh нельзя: после истечения срока получите новый по тем же client credentials.
Пример запроса через cURL
В примере переменныеX_LAB_CLIENT_ID и X_LAB_CLIENT_SECRET уже заданы в окружении процесса.
access_token. Передайте его в заголовке каждого запроса к защищённому API-методу. Например, запрос к коллекции Company:
ACCESS_TOKEN в этом примере — значение access_token из ответа сервера авторизации. Не отправляйте client_secret в запросе к Company.
Пример на C#
Пример получает токен, затем использует его для запроса к API. ПеременныеclientId и clientSecret загрузите из защищённой конфигурации интеграции.
JsonPropertyName связывают свойства TokenResponse с точными именами полей в OAuth-ответе.
API проверяет ключ и выпускает токен для организации, которой принадлежит ключ. Доступ к конкретным методам определяется правилами API. Сервисные ключи используют для серверных интеграций; браузерная авторизация сотрудника выполняется другим способом.